發表文章

目前顯示的是有「資安」標籤的文章

privacyIDEA 免費的多因子 OTP 驗證教學
圖片
PrivacyIDEA 為各種應用程式:包括 SSH、VPN、Apache2、NGINX、Microsoft NPS server...等,提供兩因素身份驗證,從而提高現有應用程式的安全性,它在 Linux 上運行,完全開源,並根據 AGPLv3 授權。 作業系統:Ubuntu 22.04 LTS 切換到 root $ sudo -i 確認 Ubuntu 版本 # lsb_release -a No LSB modules are available. Distributor ID: Ubuntu Description:    Ubuntu 22.04.3 LTS Release:        22.04 Codename:       jammy 下載簽名密鑰 # wget https://lancelot.netknights.it/NetKnights-Release.asc 驗證指紋 # gpg --import --import-options show-only --with-fingerprint NetKnights-Release.asc 添加簽名密鑰 # mv NetKnights-Release.asc /etc/apt/trusted.gpg.d/ 將 jammy/22.04 LTS 添加存儲庫 /etc/apt/sources.list.d # add-apt-repository http://lancelot.netknights.it/community/jammy/stable Press [ENTER] to continue 中途有跳出 404  Not Found [IP: 46.4.108.34 80] 可忽略 # apt update 安裝 privacyIDEA 、 freeradius 套件 # apt install privacyidea-apache2 # apt-get install privacyidea-radius 輸入 admin 密碼 # pi-manage admin add admin -e admin@localhost 開啟瀏覽器,輸入 https://ip ,入口網站上,輸入 a...

ESXi OpenSLP 漏洞緩解

圖片
VMware官方發布安全通告 CVE-2022-31699,披露了vSphere ESXi 中使用的 OpenSLP 存在堆溢漏洞,未經身份驗證的駭客可以利用該問題進行複雜度攻擊 可參考官方臨時修復建議( https://kb.vmware.com/s/article/76372 )禁用CIM 伺服器,以預防vmdk被駭客勒索加密 停止SLP服務: # /etc/init.d/slpd stop 禁用 SLP 服務: # esxcli network firewall ruleset set -r CIMSLP -e 0 關閉開機時自動啟動 # chkconfig slpd off 檢查服務狀態 # /etc/init.d/slpd status 

OpenVAS 開源弱點掃描工具安裝教學

圖片
知名的開源弱點掃描工具openVAS於2020年8月正式更名為GVM(Greenbone Vulnerability Manager),這個工具可以不斷從(NVT、SCAP、CERT)更新弱點測試資料庫,針對已知的漏洞及弱點對整個網路進行掃描,幫助使用者找出目前使用或管理的主機系統是否存在可能被攻擊的系統或程式漏洞,提供可能的解決方法,也可排程定期掃描並且產出PDF、HTML等格式的報表,是一個非常實用的安全檢測工具。 測試環境:Rocky Linux 8.x 或 9.x 先執行系統更新 # dnf update -y 啟用 EPEL repository存儲庫中的套件 # dnf config-manager --set-enabled powertools (for Rocky Linxu 8.x) # dnf config-manager --set-enabled crb           (for Rocky Linxu 9.x) # sudo dnf install epel-release.noarch -y # sudo dnf update -y 禁用 SELinux  # sudo sed -i 's/=enforcing/=disabled/' /etc/selinux/config 安裝 Atomic Yum Repository # wget -q -O - https://updates.atomicorp.com/installers/atomic | sudo sh 安裝 OpenVAS # sudo dnf install gvm -y 與社群網站進行更新,要注意Firewall Outbound 須能連出 Rsync TCP 873 Port # gvm-setup 設定 admin 密碼 設定防火牆 # firewall-cmd --add-service=http --permanent # firewall-cmd --add-service=https --permanent # firewall-cmd --reload 開啟瀏覽器,輸入 https://ip 帳號為admin,密碼為 gvm-setup 時所設定的密碼 Dashboards...

SSH 設定 Google Authenticator 做2FA驗證

圖片
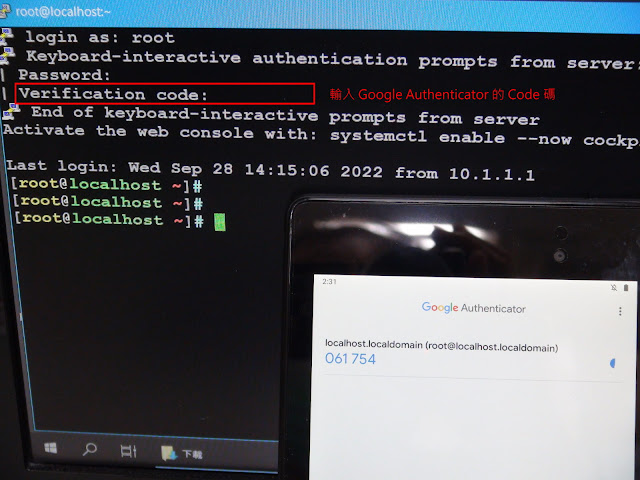
為避免SSH 暴力攻擊或密碼遭到外洩,開啟雙因子身份驗證 (2FA) 似乎正在成為一種常態, 越來越多的資安人員正在推動組織,針對每個敏感系統和應用程序開始使用 2FA。 可以理解因為密碼已不足以保護當今時代的資訊安全。 以下摘自維基百科: 基於時間的一次性密碼演算法(英語:Time-based One-Time Password,簡稱:TOTP)是一種根據預共享的金鑰與當前時間計算一次性密碼的演算法。它已被網際網路工程任務組接納為RFC 6238標準[1],成為主動開放認證(OATH)的基石,並被用於眾多多重要素驗證系統當中。 TOTP是雜湊訊息鑑別碼(HMAC)當中的一個例子。它結合一個私鑰與當前時間戳,使用一個密碼雜湊函式來生成一次性密碼。由於網路延遲與時鐘不同步可能導緻密碼接收者不得不嘗試多次遇到正確的時間來進行身分驗證,時間戳通常以30秒為間隔,從而避免反覆嘗試。 也就是說只要能產生基於TOTP演算法的 secret key,用戶端就能透過手機APP來安裝各種驗證器來進行一次性密碼驗證,目前比較知名的是 Microsoft Authenticator、Google Authenticator、FreeOTP(更新停在2016年,較不建議).... 作業系統:Rocky Linux 8.6 # dnf install https://dl.fedoraproject.org/pub/epel/epel-release-latest-8.noarch.rpm -y # dnf install google-authenticator qrencode qrencode-libs # google-authenticator 按下yes Do you want authentication tokens to be time-based (y/n) y Warning: pasting the following URL into your browser exposes the OTP secret to Google:   https://www.google.com/chart?chs=200x200&chld=M|0&cht=qr&chl=otpauth://totp/root@localhost.localdomain%...

Chrome 和 Edge 的拼字檢查功能可能外洩使用者的密碼

圖片
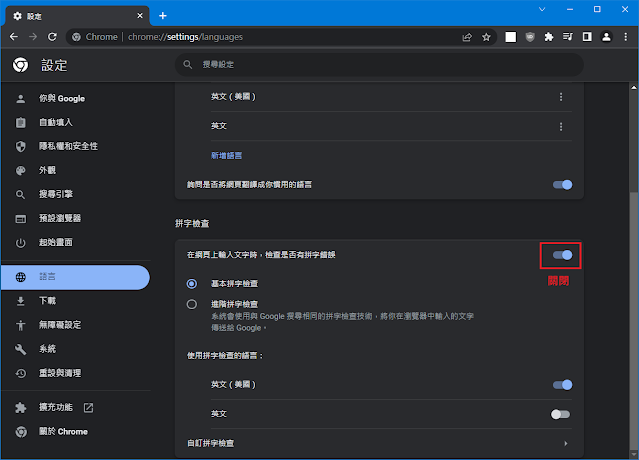
若在Chrome瀏覽器中啟用進階拼字檢查(Enhanced Spellcheck),或是在微軟的Microsoft Edge中啟用Microsoft Editor,那麼瀏覽器就會將使用者於網站欄位中所輸入的資料傳送給Google及微軟,倘若輸入的是密碼,而且點擊了「顯示密碼」(Show Password),那麼連密碼都會被送出去。 新聞來源: https://www.ithome.com.tw/news/153127 如何在 Chrome 中關閉進階拼字檢查  網址列輸入 chrome://settings/languages 或是選單 -> 設定 > 語言 在頁面上找到拼字檢查,選擇 "基本拼字檢查",或者完全關閉 "在網頁上輸入文字時,檢查是否有拼字錯誤"。 如何在 Microsoft Edge 中關閉 Microsoft 編輯器  網址列輸入 edge://settings/languages 或是選單 -> 設定 > 語言  在頁面上找到使用寫作小幫手,選擇 "基本",或者完全關閉 "寫作小幫手"。 

SQL Injection 攻擊

最近處理了一個棘手的SQL Injection案例,又增長了一些見聞 這次遇到的狀況是發現網站上一些內容顯示有誤,似乎是HTML格式不對。仔細確認,發現資料庫中的所有varchar, nvarchar欄位資料後方都被加上了<script src=" http: // 某個網站 / 某個.js "></script> 現今駭客圈已流傳一些現成的SQL注入工具,裡面已針對ORACLE、SQL、MySQL、Access等各家資料庫寫好預設的多組測試Script,不需要耐性過人也不必做苦工,交給工具快速試過一輪即可輕鬆得手。再配合Google找尋獵物,亂槍打鳥之下,就算你的網站沒什麼名氣都可能中鏢,成功就爽到,失敗了不過浪費幾百個Bytes的頻寬,真是穩賺不賠的生意啊。 一旦資料庫遭到竄改最快的方式就是直接下SQL指令做整欄script字串的刪除 以下是簡單的範例 UPDATE  options SET     option_value = REPLACE(option_value, '<script src=http://xxx.js></script>', '') WHERE   (option_no = 123)   也就是利用replace 將script取代成為空白字串 但是這只是治標不治本,真正的根源還是在於網站寫的程式碼有漏洞, 目前的作法只能先暫時勤快做備份,繼續觀察各幾天看看~~ 以下文章擷取於 http://www.ithome.com.tw/itadm/article.php?c=52895 又一波惡意連結攻擊 國內知名網站成目標   現在只要以cn.jxmmtv.com進行搜尋,就可以找到五千多筆含有此惡意連結的台灣網頁。   資安專家近日發現又有駭客透過惡意連結大舉入侵台灣網站,雖然規模不如半年多前的十萬網頁受害來得大,但這次也有不少知名網站被植入惡意連結,包括Yahoo!奇摩生活+、家樂福等網頁都被點名。   資深資安專家邱春樹(Roger)指出,近期有許多台灣網站都被植入cn.jxmmtv.com/cn.js 和 cn.daxia123.cn/cn.js 等惡意連結,其中不乏知名網站,包括家樂福、中華...